Ingénierie sociale : définition, techniques et exemples
Sommaire
- 1. Ingénierie sociale : la définition
- 2. Pourquoi l’ingénierie sociale fonctionne
- 3. Les principales techniques d’ingénierie sociale
- 4. Comment se déroule une attaque ?
- 5. Des exemples qui coûtent cher
- 6. Comment se protéger de l’ingénierie sociale ?
- 6.1. Les bons réflexes au quotidien
- 6.2. Les règles pour les organisations
- 6.3. Que faire si l’on est victime ?
- 7. L’ingénierie sociale, un métier
- 8. Questions fréquentes sur l’ingénierie sociale
- 8.1. Qu’est-ce que l’ingénierie sociale en cybersécurité ?
- 8.2. Quelle est la différence entre ingénierie sociale et phishing ?
- 8.3. Quels sont les signes d’une tentative d’ingénierie sociale ?
- 8.4. L’intelligence artificielle rend-elle l’ingénierie sociale plus dangereuse ?
- 9. L’essentiel à retenir
- 10. Pour aller plus loin
Ingénierie sociale : quand le pirate s’attaque à l’humain plutôt qu’à la machine.
Un faux conseiller bancaire au téléphone, un SMS de livraison, un « directeur » qui exige un virement urgent : aucune de ces attaques n’exploite une faille informatique. Elles exploitent la confiance, la peur ou la précipitation. C’est le principe de l’ingénierie sociale, à l’origine d’une grande partie des cyberattaques. Définition, techniques, exemples et bons réflexes : voici de quoi la reconnaître.
Ingénierie sociale : la définition
L’ingénierie sociale (social engineering en anglais) désigne l’ensemble des techniques de manipulation qui poussent une personne à donner une information ou à faire une action qu’elle n’aurait pas faite autrement : communiquer un mot de passe, cliquer sur un lien, ouvrir une pièce jointe, valider un virement.
Le pirate ne force pas la porte : il se fait ouvrir. Pour cela, il se fait passer pour un tiers de confiance (banque, administration, collègue, dirigeant, service informatique) et crée une situation qui pousse à agir vite, sans vérifier.
Le terme est un calque de l’anglais. L’Office québécois de la langue française lui préfère d’ailleurs « piratage psychologique » ou « fraude psychologique », jugeant que le mot « ingénierie » n’évoque ni la tromperie ni la manipulation. En France, c’est pourtant « ingénierie sociale » qui s’est imposé.
Pourquoi l’ingénierie sociale fonctionne
Les attaques d’ingénierie sociale reposent sur des réflexes humains normaux. Le psychologue Robert Cialdini les a décrits dans son livre Influence (1984) : nous obéissons plus facilement à une autorité, nous agissons vite quand le temps presse, nous faisons confiance à ce qui nous semble familier. Les escrocs utilisent ces leviers de manière systématique.
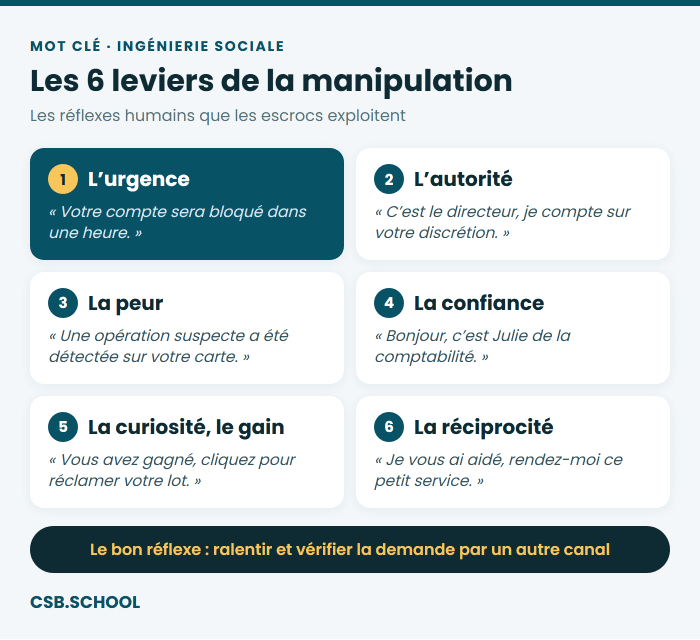
Le contexte joue aussi. Les données volées lors des fuites (nom, adresse, banque, employeur) rendent les messages plus crédibles. En France, Cybermalveillance.gouv.fr relève en 2025 une hausse de 107 % des demandes d’assistance liées aux violations de données et classe l’hameçonnage en première menace, en hausse de 70 %.
Les principales techniques d’ingénierie sociale
L’ingénierie sociale passe par tous les canaux : e-mail, SMS, téléphone, réseaux sociaux, visioconférence et même présence physique.
| Technique | Canal | Exemple |
|---|---|---|
| Hameçonnage (phishing) | Faux message de la banque qui demande de « confirmer » ses identifiants | |
| Harponnage (spear phishing) | E-mail ciblé | Message personnalisé envoyé au service comptable avec le nom d’un vrai fournisseur |
| Smishing | SMS | Faux avis de livraison avec des « frais de port » à régler |
| Vishing (hameçonnage vocal) | Téléphone | Faux conseiller bancaire qui signale une « opération suspecte » |
| Quishing | QR code | Faux QR code collé sur une borne de stationnement |
| Fraude au président | E-mail, téléphone | Un faux dirigeant demande un virement urgent et confidentiel |
| Faux support technique | Téléphone, fenêtre pop-up | Un faux technicien demande à prendre la main sur l’ordinateur |
| Prétexte (pretexting) | Tous canaux | Un faux auditeur ou un faux prestataire réclame des documents internes |
| Appât (baiting) | Clé USB, téléchargement | Une clé USB « oubliée » sur le parking contient un logiciel malveillant |
| Talonnage (tailgating) | Physique | Un inconnu suit un salarié pour franchir une porte à badge |
Ces techniques se combinent souvent : un e-mail prépare le terrain, puis un appel téléphonique « confirme » la demande. Pour approfondir la plus répandue, lisez notre article Phishing : comment reconnaître et éviter les attaques par hameçonnage.
Comment se déroule une attaque ?
Une attaque d’ingénierie sociale suit en général quatre étapes. Les plus soignées commencent par un long travail de repérage, notamment sur les réseaux sociaux professionnels.
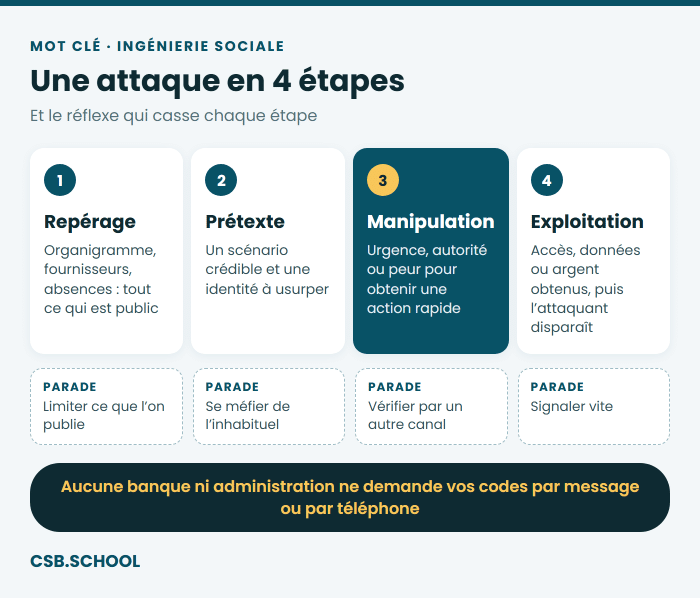
- Le repérage : l’attaquant collecte des informations publiques sur sa cible (organigramme, fournisseurs, habitudes, absences).
- Le prétexte : il construit un scénario crédible et choisit l’identité qu’il va usurper.
- La manipulation : il prend contact et joue sur l’urgence, l’autorité ou la peur pour obtenir une action rapide.
- L’exploitation : il utilise l’accès, l’information ou l’argent obtenus, puis disparaît ou prépare l’étape suivante.
Des exemples qui coûtent cher
L’ingénierie sociale ne vise pas que les particuliers. Selon le rapport 2024 de l’IC3, le service du FBI qui recueille les plaintes pour cybercriminalité aux États-Unis :
- la compromission de messagerie professionnelle (business email compromise, proche de la fraude au président) a fait l’objet de 21 442 plaintes, pour 2,77 milliards de dollars de pertes ;
- la fraude au faux support technique a donné lieu à 36 002 plaintes, pour 1,46 milliard de dollars de pertes.
L’intelligence artificielle rend ces attaques plus convaincantes. En 2024, un employé du service financier du groupe d’ingénierie britannique Arup, à Hong Kong, a versé 25 millions de dollars à des escrocs après une visioconférence avec un faux directeur financier et de faux collègues. Leurs visages et leurs voix avaient été recréés par hypertrucage (deepfake), comme l’entreprise l’a confirmé à CNN.
Le téléphone devient aussi une cible de choix. D’après le Data Breach Investigations Report 2026 de Verizon, les taux de clic sont 40 % plus élevés sur mobile : face à un faux SMS ou à un appel frauduleux, on se laisse piéger plus facilement que devant un e-mail.
Comment se protéger de l’ingénierie sociale ?
Aucun outil ne bloque toutes les manipulations. La meilleure défense combine des réflexes individuels et des règles d’organisation.
Les bons réflexes au quotidien
- Ralentir : l’urgence est le premier signal d’alerte. Une vraie demande supporte quelques minutes de vérification.
- Vérifier par un autre canal : rappeler la personne à un numéro connu, jamais à celui fourni dans le message.
- Ne jamais communiquer un mot de passe, un code reçu par SMS ou des coordonnées bancaires par message ou par téléphone : aucune banque ni administration sérieuse ne les demande, rappelle Cybermalveillance.gouv.fr.
- Contrôler l’adresse d’un lien en passant la souris dessus, sans cliquer : un seul caractère peut changer.
- Limiter ce que l’on publie sur les réseaux sociaux (organigramme, déplacements, projets).
Les règles pour les organisations
- une procédure de double validation pour tout virement ou tout changement de coordonnées bancaires d’un fournisseur ;
- l’authentification multifacteur sur les comptes sensibles ;
- des actions de sensibilisation régulières, avec des exercices d’hameçonnage simulé ;
- un point de contact clair pour signaler un message suspect, sans crainte d’être jugé.
Que faire si l’on est victime ?
Changez immédiatement les mots de passe concernés, faites opposition auprès de votre banque si des données bancaires ont été transmises, et conservez les preuves. Signalez les SMS frauduleux au 33700 et les e-mails à Signal Spam. L’ingénierie sociale peut être poursuivie en justice : l’escroquerie est punie de cinq ans d’emprisonnement et de 375 000 euros d’amende (article 313-1 du Code pénal). Le dispositif Cybermalveillance.gouv.fr accompagne les victimes et peut les orienter vers un prestataire.
L’ingénierie sociale, un métier
Comprendre la manipulation fait partie du travail de nombreux professionnels de la cybersécurité. Le pentester et le red teamer réalisent, avec l’accord écrit de l’entreprise, des tests d’ingénierie sociale pour mesurer sa résistance : campagne d’hameçonnage simulé, appel au service d’assistance, tentative d’entrée dans les locaux. Le formateur en cybersécurité transforme ces constats en réflexes pour les équipes, et l’analyste réponse aux incidents intervient quand la manipulation a réussi.
Questions fréquentes sur l’ingénierie sociale
Qu’est-ce que l’ingénierie sociale en cybersécurité ?
C’est l’ensemble des techniques de manipulation psychologique utilisées pour obtenir d’une personne une information ou une action : un mot de passe, un clic, un virement. Plutôt que de chercher une faille technique, l’attaquant se fait passer pour un tiers de confiance et joue sur l’urgence, l’autorité ou la peur.
Quelle est la différence entre ingénierie sociale et phishing ?
L’ingénierie sociale est la méthode générale : manipuler une personne. Le phishing, ou hameçonnage, en est la forme la plus courante, par e-mail. Le smishing (par SMS), le vishing (par téléphone), la fraude au président ou le faux support technique sont d’autres formes d’ingénierie sociale.
Quels sont les signes d’une tentative d’ingénierie sociale ?
Une demande inhabituelle, un ton pressant, une demande de confidentialité, un interlocuteur qui se présente comme une autorité, une adresse d’expéditeur légèrement différente ou un lien qui ne mène pas au site officiel. Dès que l’un de ces signes apparaît, il faut vérifier la demande par un autre canal avant d’agir.
L’intelligence artificielle rend-elle l’ingénierie sociale plus dangereuse ?
Oui. L’IA générative permet de rédiger des messages sans fautes, adaptés à chaque cible, et l’hypertrucage imite des voix ou des visages réels. Le principe de défense ne change pas : vérifier toute demande sensible par un canal connu, même si l’interlocuteur semble authentique.
L’essentiel à retenir
L’ingénierie sociale manipule les personnes plutôt que les machines, en jouant sur l’urgence, l’autorité, la peur ou la confiance.
La meilleure parade est simple : ralentir et vérifier toute demande sensible par un autre canal, complétée par des règles claires dans l’entreprise.
Pour aller plus loin
Envie d’apprendre à déjouer les manipulations et à protéger les organisations ? Notre école de cybersécurité lyonnaise, la CSB.SCHOOL, prépare aux métiers de la cybersécurité avec un Bachelor cybersécurité (Bac+3) et un Bac+5 Responsable cybersécurité en alternance, labellisés SecNumEdu par l’ANSSI.
À lire aussi :
- Facteur humain : 60 % des violations de données
- Typosquatting : comprendre et se protéger de cette cyber-arnaque méconnue
- Coût de la cybercriminalité : 10 500 milliards de dollars par an
Sources :
- Cybermalveillance.gouv.fr : fiche réflexe Hameçonnage (phishing) et communiqué du rapport d’activité 2025 (mars 2026)
- FBI, Internet Crime Complaint Center : Internet Crime Report 2024
- Verizon : 2026 Data Breach Investigations Report
- CNN : British engineering giant Arup revealed as $25 million deepfake scam victim (16 mai 2024)
- Office québécois de la langue française : fiche « piratage psychologique »
- Légifrance : article 313-1 du Code pénal (escroquerie)
Continuez votre lecture
WorldSkills 2026 : la cybersécurité en compétition au Campus Région du numérique
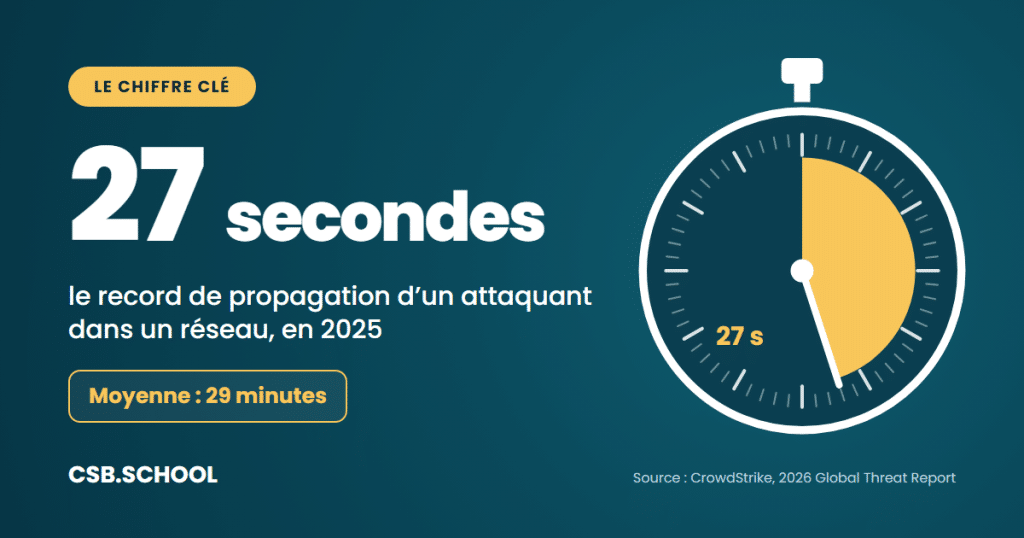
Breakout time : 27 secondes record, 29 minutes en moyenne